
AI की वजह से अब सिर्फ़ यह बताकर पूरी वेबसाइट, या एक छोटी एप्लिकेशन भी, बनाना मुमकिन हो गया है कि आपको क्या चाहिए। जिसे अपना बिज़नेस चलाना है, उसके लिए यह अच्छी खबर है। लेकिन इसमें एक बात छिप जाती है: वेबसाइट लाइव होते ही सुरक्षा से जुड़े फ़ैसलों की एक सूची साथ आ जाती है। कौन लॉग इन कर सकता है? कौन पब्लिश कर सकता है? विज़िटर जो जानकारी छोड़ते हैं, उसका क्या होता है? इस लेख में इन फ़ैसलों पर बात की गई है और दिखाया गया है कि WEMASY हर एक में कहां आपकी मदद करता है।
AI के साथ सुरक्षा भूलना क्यों आसान हो जाता है
जब AI मिनटों में आपकी साइट का पहला वर्शन बना देता है, तो लगता है कि काम पूरा हो गया। लेकिन लाइव वेबसाइट का मतलब एक लॉगिन भी है, एक फ़ॉर्म भी जिसे अजनबी भर सकते हैं, और निजी जानकारी का एक भंडार भी। पेज जल्दी बन गए, इसलिए इनमें से कोई चीज़ गायब नहीं हो जाती। सुरक्षा कोई फ़ीचर नहीं है, जिसे आखिर में जोड़ा जाए। यह मुट्ठी भर चुनाव हैं, जो आप एक बार करते हैं और जिन पर नज़र रखते हैं।
आपके अकाउंट में कौन लॉग इन कर सकता है
अकाउंट आपकी पूरी वेबसाइट का मुख्य दरवाज़ा है, इसलिए वहीं से शुरू करें।
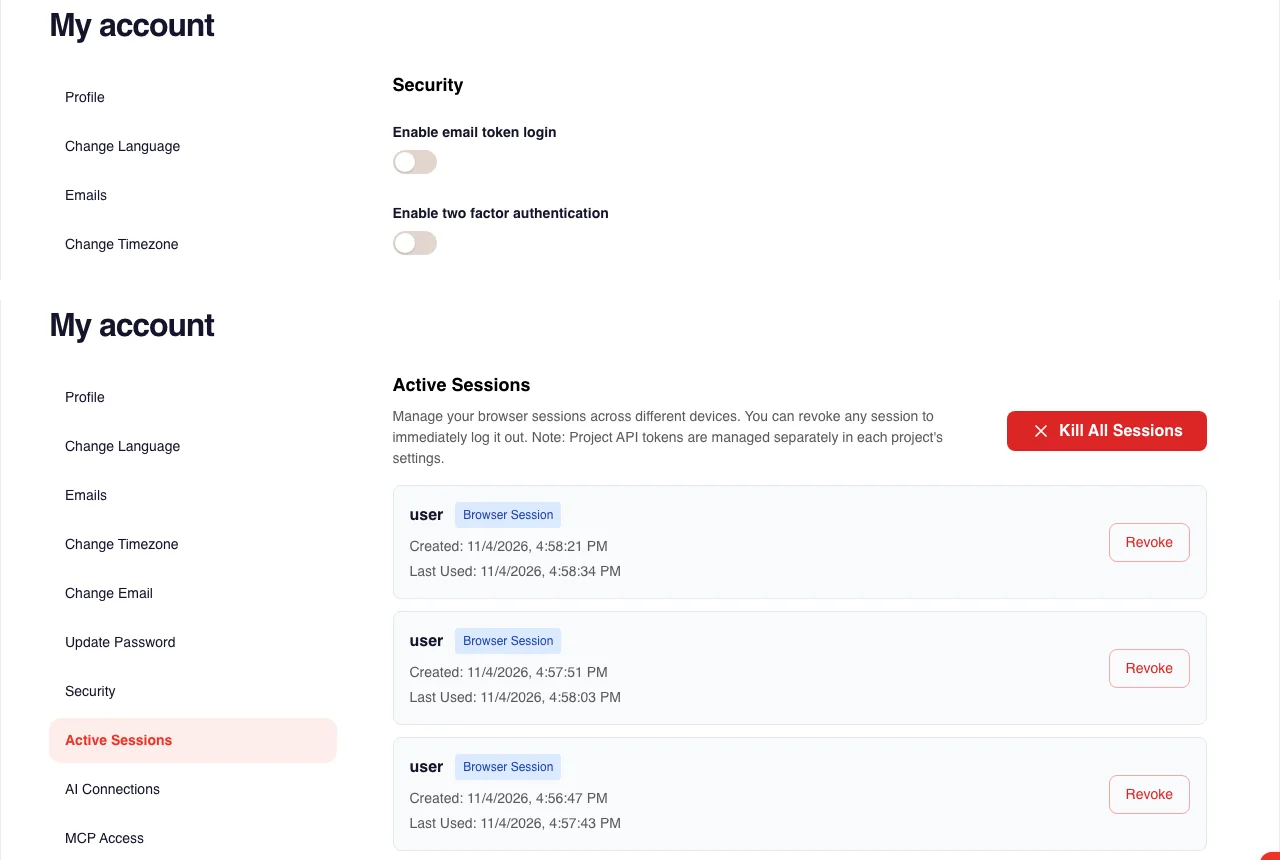
मज़बूत पासवर्ड इस्तेमाल करें और टू-स्टेप वेरिफ़िकेशन चालू करें। WEMASY ऑथेंटिकेटर ऐप को सपोर्ट करता है, और फ़ोन खो जाने की स्थिति के लिए आपको रिकवरी कोड देता है।
सुरक्षा में बदलाव के लिए दो प्रमाण चाहिए। हर सुरक्षा बदलाव, जैसे नया पासवर्ड या नया ईमेल पता, के लिए आपके ईमेल पर भेजा गया कोड और आपका पासवर्ड चाहिए।
अपने एक्टिव सेशन देखें। आप देख सकते हैं कि आप कहां लॉग इन हैं, और जिन सेशन को आप नहीं पहचानते उन्हें खत्म कर सकते हैं।
API टोकन अपने कंट्रोल में रखें। अगर आप दूसरे टूल जोड़ते हैं, तो जब हर प्रोजेक्ट टोकन की ज़रूरत न रहे, उसे रद्द किया जा सकता है।
कौन पब्लिश कर सकता है और बदलाव कर सकता है
वेबसाइट उतनी ही सुरक्षित है, जितने सुरक्षित वे लोग और टूल हैं जिन्हें उसे बदलने की इजाज़त है।
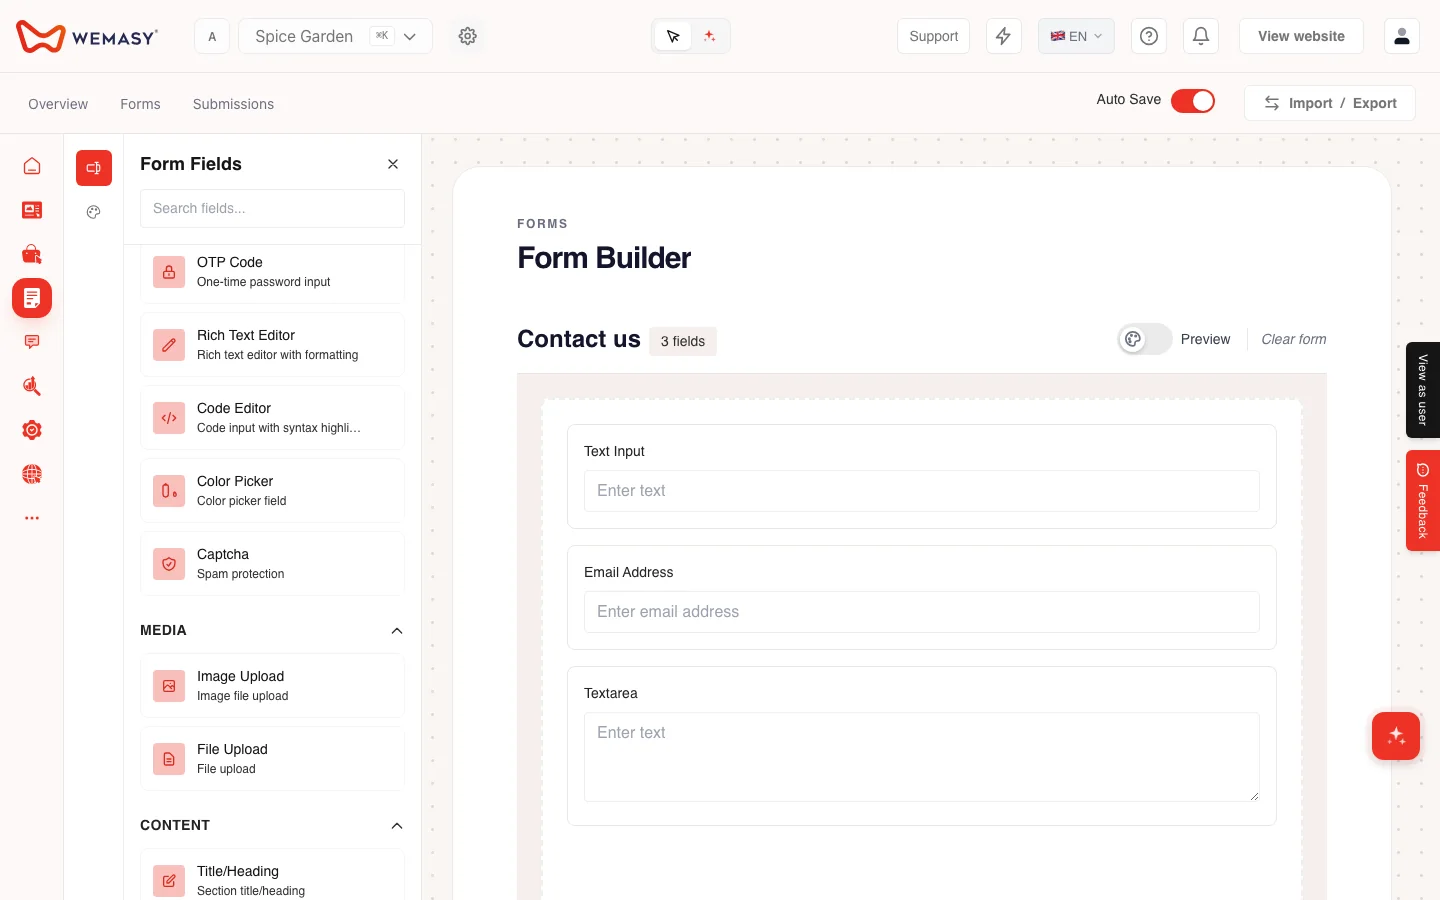
कोई भी बड़ा काम करने से पहले AI पूछता है। WEMASY AI चैट में पब्लिश करना, डिलीट करना, डोमेन बदलना, ऑर्डर बदलना, विज्ञापन और पिछला वर्शन रिस्टोर करना हमेशा आपकी कन्फ़र्मेशन का इंतज़ार करते हैं। आपके विज़िटर बदलाव तभी देखते हैं, जब आप पब्लिश करते हैं।
लोगों को सोच-समझकर इनवाइट करें। आप किसी प्रोजेक्ट में सहयोगियों को इनवाइट कर सकते हैं और काम खत्म होने पर उन्हें फिर हटा सकते हैं।
ओनरशिप जानबूझकर सौंपें। अगर कोई प्रोजेक्ट किसी और के हाथ में जाता है, तो ओनरशिप ट्रांसफ़र की जा सकती है, ताकि चाबियां सही व्यक्ति के पास रहें।
देखें AI चैट कन्फ़र्मेशन और बदलाव, और सहयोगियों को इनवाइट करना।
फ़ॉर्म साफ़ कैसे रहते हैं
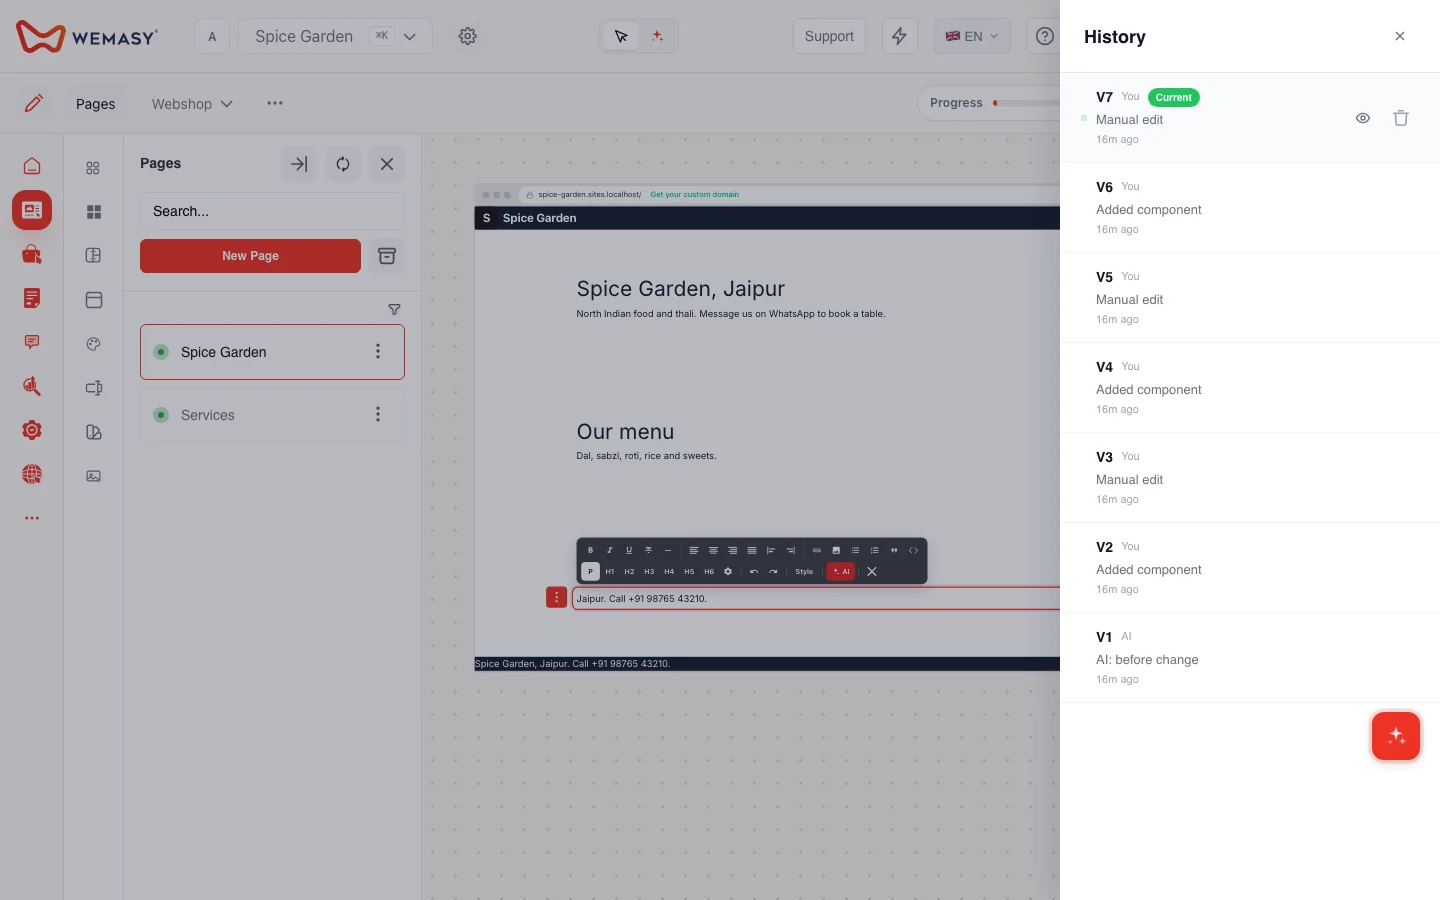
फ़ॉर्म एक ऐसा दरवाज़ा है, जिस पर इंटरनेट पर कोई भी दस्तक दे सकता है। स्पैम और नकली एंट्री उसकी पहली समस्या होती हैं।
एक अदृश्य कैप्चा खुद WEMASY पर चलता है। इसमें कोई बाहरी सेवा शामिल नहीं है, और विज़िटर को कोई पहेली हल नहीं करनी पड़ती।
डिस्पोज़ेबल ईमेल पते जांचे जाते हैं, इसलिए बस एक बार के लिए बने साइन-अप आसानी से पकड़ में आ जाते हैं।
विज़िटर को भेजी जाने वाली कन्फ़र्मेशन की रेट सीमित है, इसलिए आपके फ़ॉर्म से किसी का इनबॉक्स भरा नहीं जा सकता।
आपके विज़िटर के डेटा का क्या होता है
अगर आपकी वेबसाइट विज़िटर से जानकारी इकट्ठा करती है, तो उसकी ज़िम्मेदारी आपकी है, और यह जानना काम आता है कि कौन क्या करता है।
आप अपने विज़िटर के डेटा के कंट्रोलर हैं। WEMASY उसे आपके लिए प्रोसेस करता है।
पासवर्ड एन्क्रिप्टेड रूप में स्टोर होते हैं।
सेशन रिकॉर्डिंग 30 दिन बाद डिलीट हो जाती हैं।
तय करें कि आपको विज़िटर से सच में क्या पूछना है। आप जितना कम इकट्ठा करेंगे, बचाने के लिए उतना कम होगा।
WEMASY आपके लिए क्या संभालता है
हर वेबसाइट मालिक सर्वर चलाना नहीं चाहता, इसलिए वह हिस्सा WEMASY संभालता है।
होस्टिंग और HTTPS। आपकी साइट, चाहे मुफ़्त wemasy.app पते पर हो या आपके अपने डोमेन पर, एम्स्टर्डम के एक डेटा सेंटर में WEMASY की अपनी होस्टिंग से चलती है। इमेज और फ़ाइलें कंटेंट डिलीवरी नेटवर्क से आती हैं। हर साइट HTTPS पर चलती है, और सर्टिफ़िकेट अपने आप जारी और रीन्यू होते हैं।
प्लेटफ़ॉर्म अपडेट। WEMASY प्लेटफ़ॉर्म को खुद टेस्ट किए गए रिलीज़ में अपडेट करता है, इसलिए आपको कुछ अपडेट नहीं करना पड़ता।
फ़ायरवॉल। सर्वर पर फ़ायरवॉल चलता है और गलत इस्तेमाल करने वाले IP पते अपने आप ब्लॉक हो जाते हैं।
वर्शन और बैकअप। आप जब भी अपनी साइट का कंटेंट सेव करते हैं, वह एक वर्शन के रूप में स्टोर हो जाता है, जिसे आप बिल्डर में रिस्टोर कर सकते हैं। हर साइट और उसकी वर्शन हिस्ट्री की एक रात की कॉपी अलग क्लाउड स्टोरेज में जाती है।
लॉग और गलत इस्तेमाल की जांच। WEMASY गलत इस्तेमाल की जांच के लिए एक्सेस और सुरक्षा से जुड़ी घटनाओं के लॉग रखता है, और एक मिसयूज़ चेक लाइव साइटों पर नज़र रखता है।
आपकी वेबसाइट के लिए सुरक्षा की छोटी चेकलिस्ट
टू-स्टेप वेरिफ़िकेशन चालू करें और अपने रिकवरी कोड संभालकर रखें।
अपने एक्टिव सेशन देखें और जिन्हें आप नहीं जानते उन्हें हटा दें।
सिर्फ़ उन्हीं को इनवाइट करें जिन्हें एक्सेस चाहिए, और बाद में उन्हें हटा दें।
पब्लिश या डिलीट कन्फ़र्म करने से पहले पढ़ें कि AI क्या करने वाला है।
अपने विज़िटर से सिर्फ़ वही पूछें जो आपको चाहिए।
अक्सर पूछे जाने वाले सवाल
क्या AI मुझसे पूछे बिना मेरी वेबसाइट बदल या पब्लिश कर सकता है?
नहीं। पब्लिश करना, डिलीट करना, डोमेन, ऑर्डर, विज्ञापन बदलना और पिछला वर्शन रिस्टोर करना हमेशा चैट में आपकी कन्फ़र्मेशन का इंतज़ार करते हैं, और विज़िटर बदलाव तभी देखते हैं, जब आप पब्लिश करते हैं।
अपना WEMASY अकाउंट कैसे सुरक्षित रखूं?
मज़बूत पासवर्ड इस्तेमाल करें और ऑथेंटिकेटर ऐप से टू-स्टेप वेरिफ़िकेशन चालू करें। अपने रिकवरी कोड कहीं संभालकर रखें।
क्या मेरे कॉन्टैक्ट फ़ॉर्म पर स्पैम आता है?
WEMASY अपने सिस्टम पर एक अदृश्य कैप्चा चलाता है, डिस्पोज़ेबल ईमेल पते जांचता है और विज़िटर को भेजी जाने वाली कन्फ़र्मेशन की रेट सीमित रखता है।
मेरे विज़िटर जो जानकारी छोड़ते हैं, उसकी ज़िम्मेदारी किसकी है?
आप अपने विज़िटर के डेटा के कंट्रोलर हैं, और WEMASY उसे आपके लिए प्रोसेस करता है।
क्या मैं किसी से अपनी वेबसाइट में मदद ले सकता हूं?
हां। आप किसी प्रोजेक्ट में सहयोगियों को इनवाइट कर सकते हैं और बाद में उन्हें हटा सकते हैं, और प्रोजेक्ट की ओनरशिप ट्रांसफ़र की जा सकती है।
अगर आप देखना चाहते हैं कि यह असल में कैसे काम करता है, तो अपने WEMASY प्रोजेक्ट में AI चैट खोलें और उससे अपनी साइट बनाने को कहें, फिर पब्लिश करने से पहले अपनी अकाउंट सिक्योरिटी सेटिंग्स देखें।